
4만 명이에요. 이번 연쇄 해킹에서 한 곳으로는 제일 많이 샌 숫자예요. 근데 이게 은행이 아니라 예가람저축은행 숫자라는 걸 아는 사람은 별로 없더라고요.
9월 28일부터 일주일 사이 금융사 7곳에서 정보가 샜어요. 뉴스 제목은 대부분 “5대 은행”이었고요. 공개된 숫자를 직접 더해 봤어요. 그림이 꽤 달랐어요.
일주일 사이 7곳, 같은 통로로 들어왔다
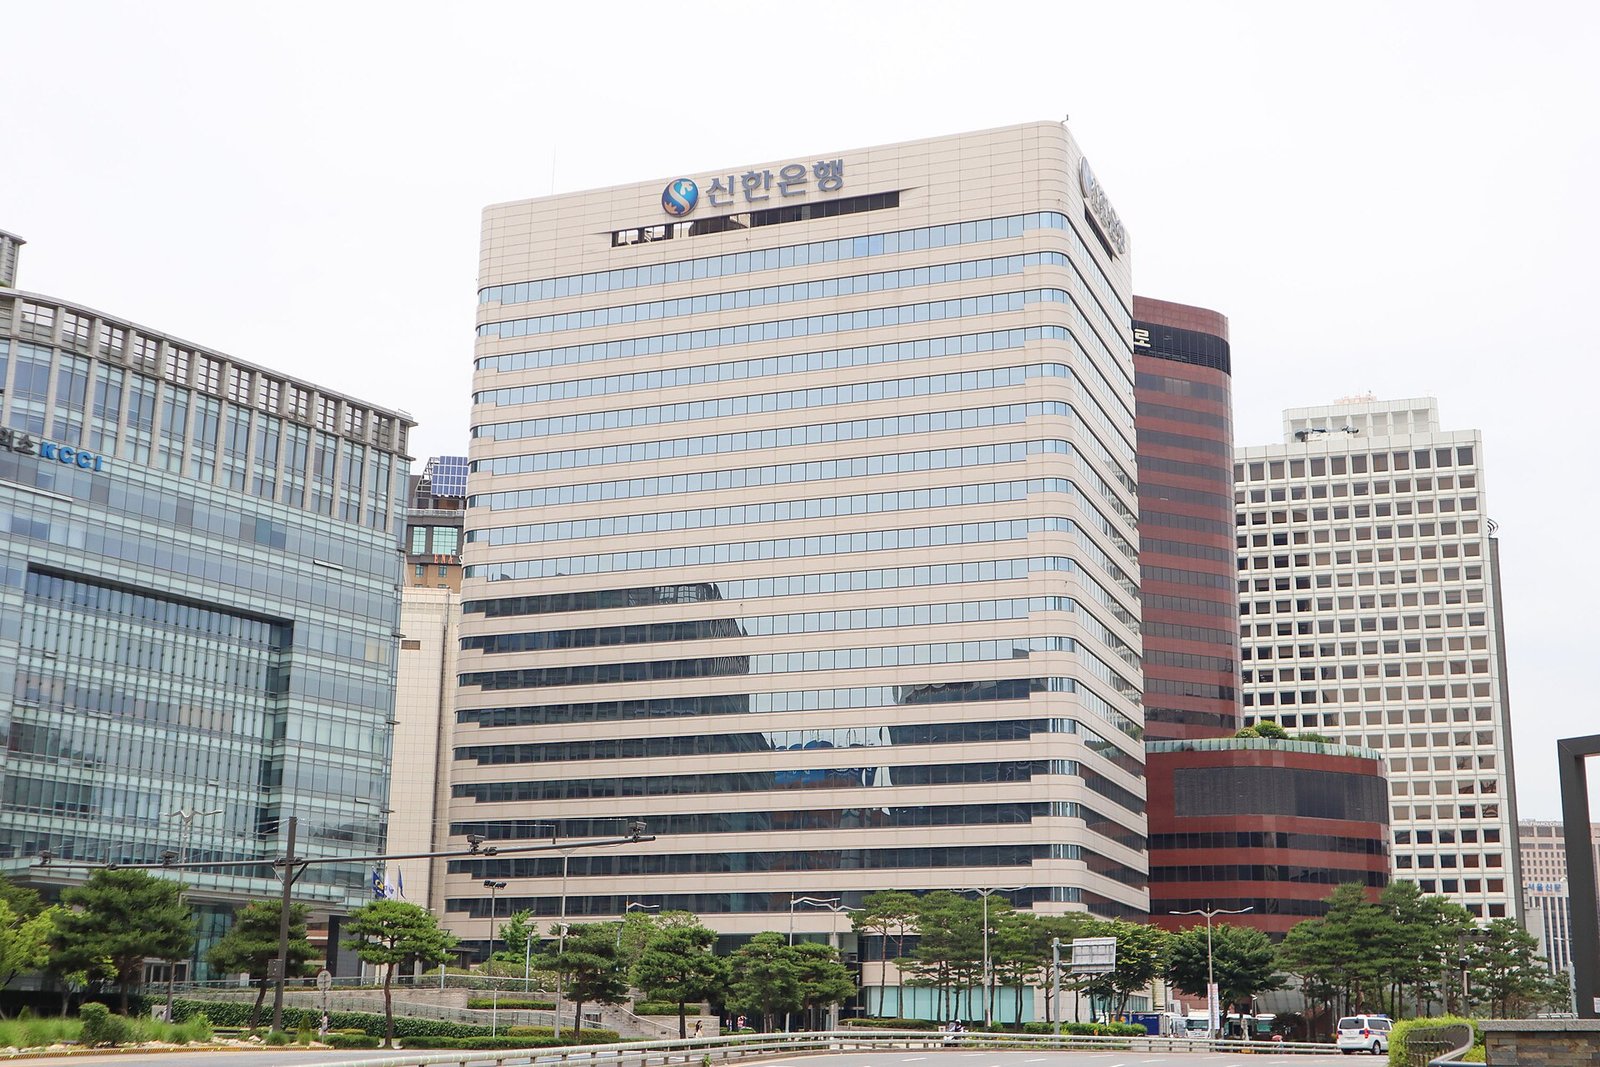
시작은 신한은행이에요. 금융위원회 자료에 “9월 30일 발생한 신한은행 정보유출 사고”로 나와요. 고객 2만 5729명이었어요. 연 소득과 대출 한도, 주민등록번호까지 나갔어요. 이건 10월 1일에 쓴 신한은행 글에서 다뤘어요.
그 뒤로 줄줄이 나왔어요. KB국민 119명, 하나 89명, 부산은 외주 직원 11명이에요. NH농협과 우리은행은 막았어요. 당국은 이 6곳을 같은 해커 소행으로 보고 있어요.
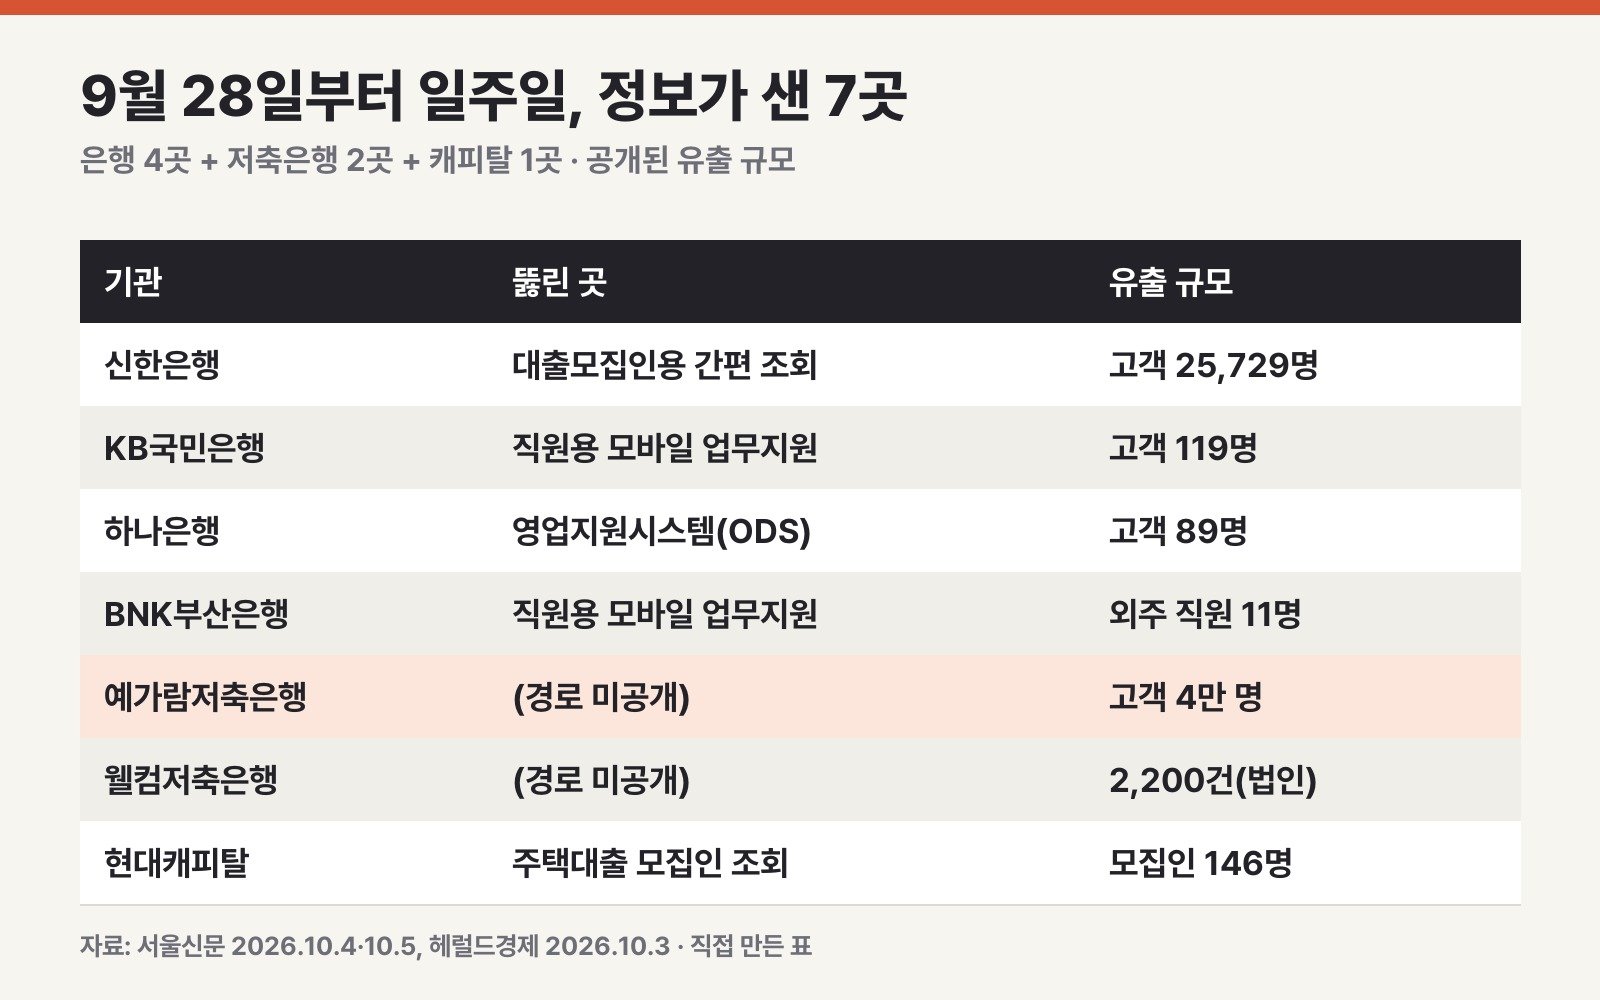
은행 밖도 있어요. 예가람저축은행 4만 명, 웰컴저축은행 2200건(법인), 현대캐피탈 모집인 146명이에요. 이 3곳은 IP가 달랐어요. 수법은 비슷했고요.
근거는 “아르텍스(ARTEX)”예요. 중국어 기반 AI 자율 침투 도구예요. AI가 약점을 찾고 다음 수를 스스로 골라요. 박상원 금융보안원장은 “공통된 IP에 아르텍스 흔적이 있다”고 했어요. 공개된 도구라 중국발로 단정할 순 없대요.
합쳐 보니 60%가 저축은행 한 곳
서울신문은 단순 합산으로 약 6만 7565명이라고 썼어요. 근데 신한을 2만 5000명으로 어림했고, 웰컴의 법인 2200건도 들어가 있어요.
그래서 명 단위로 나온 6곳만 다시 더했어요. 6만 6094명이에요. 예가람 한 곳이 60.5%예요. 신한이 38.9%고요. 나머지 4곳은요? 다 합쳐 365명, 0.55%예요.
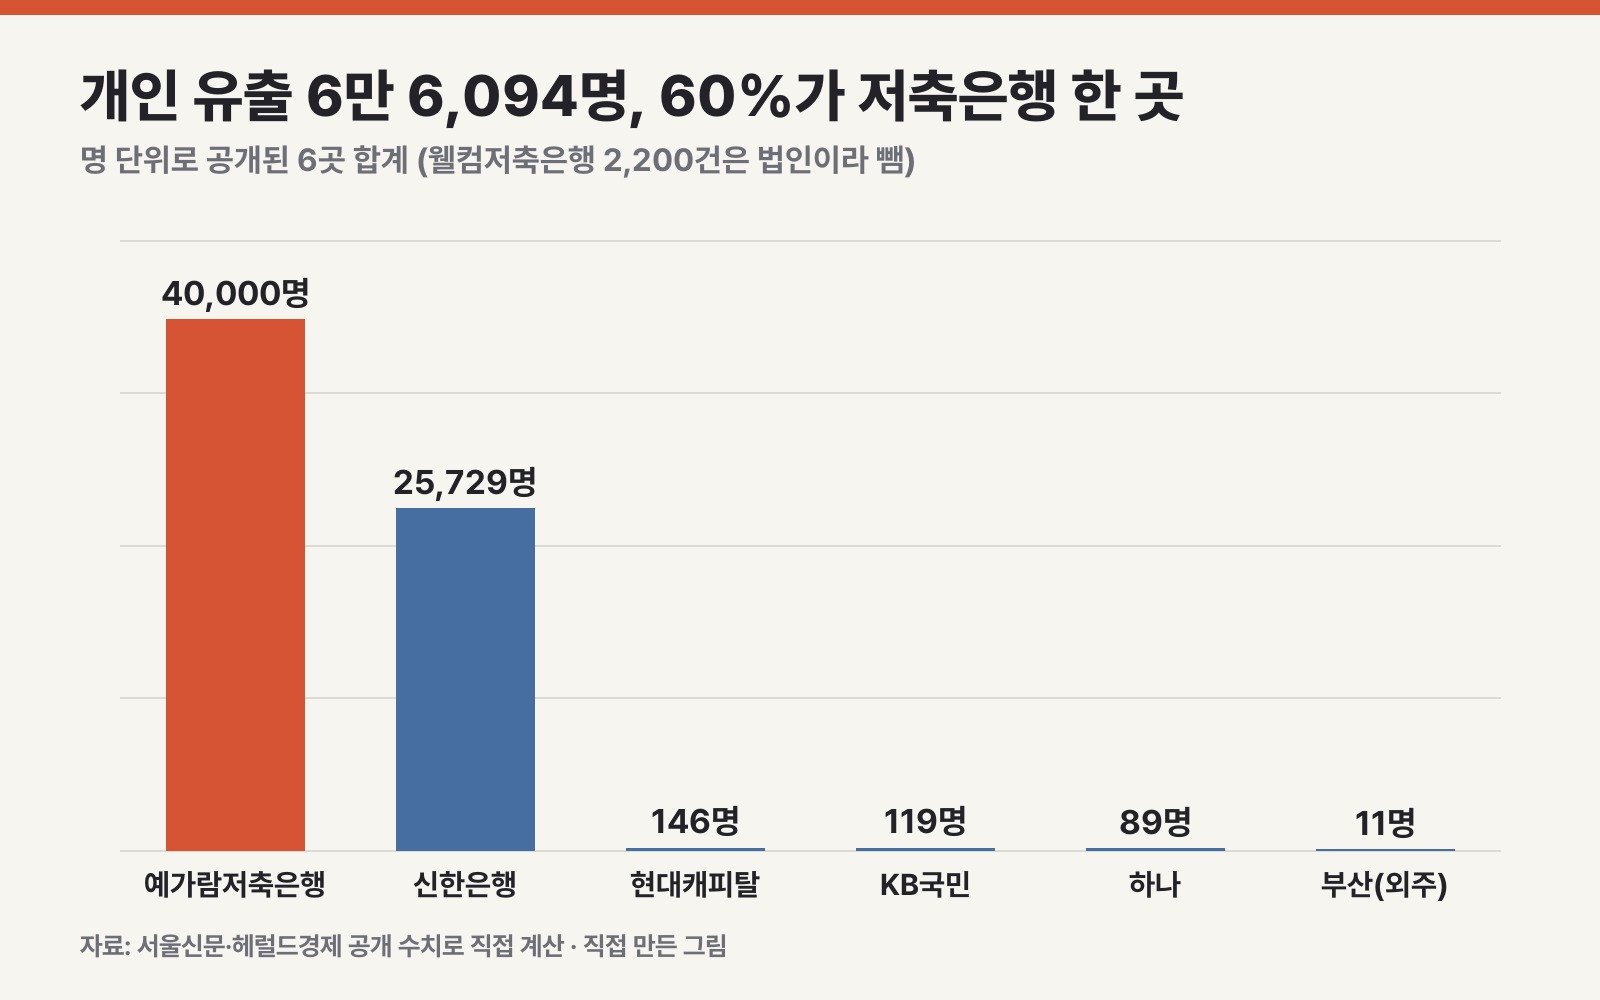
이게 왜 중요하냐면요. “그 은행 안 쓰니까” 하고 넘기기 쉽거든요. 저축은행이나 캐피탈에서 대출 상담 한 번 받아 봤다면 얘기가 달라요.

공통점은 손님용 문이 아니라 직원용 문
뚫린 곳은 하나같이 인터넷뱅킹이 아니에요. 신한은 대출모집인용 조회, KB국민과 부산은 직원용 모바일 업무지원, 하나는 영업지원시스템이었어요. 현대캐피탈도 모집인 조회 페이지였고요.
휴대전화 인증 없이 대출 신청 내역을 조회하게 만든 곳도 있었대요. 직원용 서비스를 아무나 들어가게 열어 둔 곳도요. 당국 점검은 핵심 시스템에 맞춰져 있어요. 업무지원 시스템은 금융사 자율 점검이었고요.
돈은 얼마나 썼을까요? 작년 IT 투자 중 정보보호 비중은 KB국민 8.15%, 신한 7.96%, 하나 9.02%, 우리 9.06%예요. 넷 다 10%가 안 돼요. 우리은행은 444억 원에서 364억 원으로 줄었어요. 계산하면 18%예요.
보이스피싱 2차 피해, 보상받을 수 있을까
제일 걱정되는 건 이거예요. 누가 내 연 소득과 대출 한도를 대면서 “은행 상담사입니다” 하면요? 가리기 어렵잖아요. 보상 기준은 이래요.
| 상황 | 지금 기준 | 은행이 밝힌 입장 |
|---|---|---|
| 범인이 내 정보로 몰래 돈을 빼 갔다 | 비대면 금융사고 책임분담기준으로 구제 신청 가능 | 하나: 유출 정보를 쓴 보이스피싱도 보상 대상 / KB국민: 실질적 2차 피해 확인 시 배상 / 신한: 피해 확인 시 모두 보상 |
| 사칭에 속아 내가 직접 보냈다 | 책임분담기준 대상에서 빠짐. 무과실 배상책임은 추진 중, 아직 시행 전 |
핵심은 누가 보냈느냐예요. 몰래 빠져나간 돈은 구제 길이 있어요. 속아서 직접 보낸 돈은 지금은 빠져요. 김상봉 한성대 교수는 “정보가 유출된 금융회사가 확인해야 한다”고 했어요.
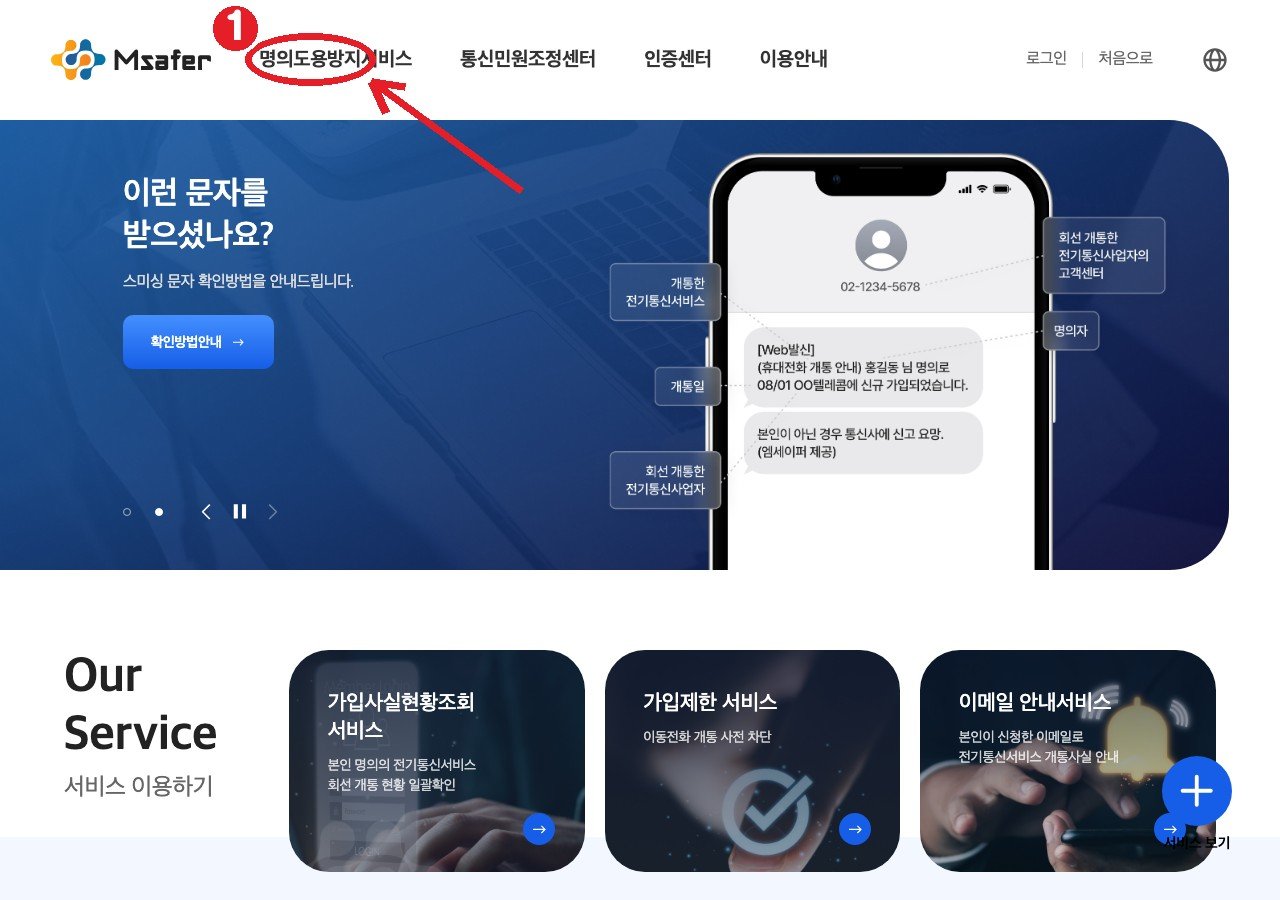
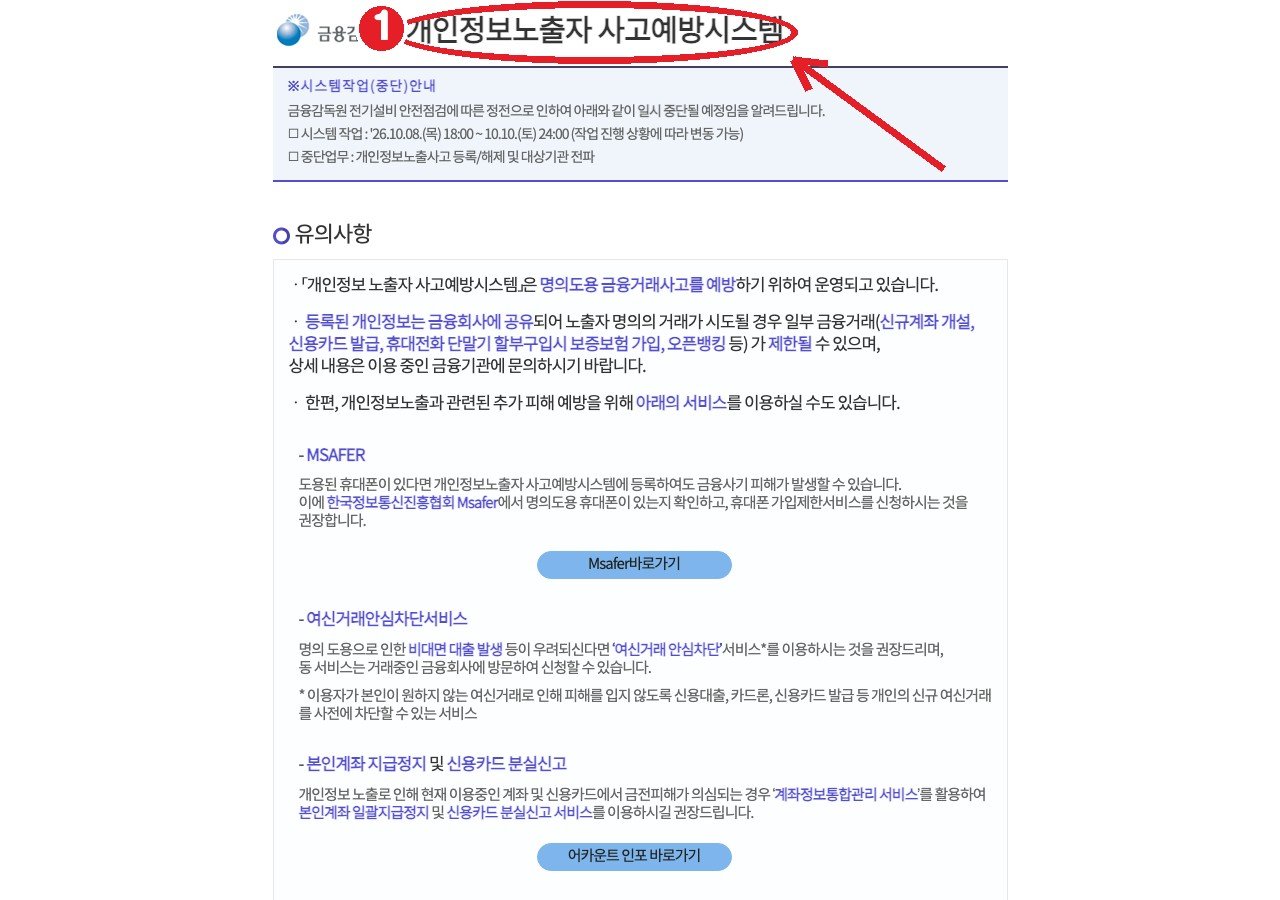
지금 해 둘 건 세 개예요. 첫째, 금감원 개인정보노출자 사고예방시스템 등록이요. 내 명의 신규 계좌나 카드 발급이 막혀요. 둘째, 엠세이퍼에서 내 명의 휴대폰을 조회하고 신규 가입을 막아 두는 거예요. 셋째, 은행이라는 전화는 끊고 대표번호로 다시 걸기요.
4만 명은 처음엔 그냥 큰 숫자였어요. 은행 넷을 합쳐 365명이라는 걸 옆에 놓으니 달리 보이더라고요. 여러분은 최근에 저축은행이나 캐피탈에서 상담 받아 본 적 있으세요?
같이 보면 좋은 글
참고한 곳
- 서울신문 「‘동일 해커’, 중국 AI로 최소 6개 은행 공격…“증권·카드·보험까지 시도”」 (2026.10.4)
- 서울신문 「‘중국 AI’ 손에 쥔 해커… 벌써, 7개 금융 털렸다」 (2026.10.5)
- 서울신문 「뱅킹망 막히자 직원용 시스템 뚫어… 은행 자율점검 허점 노렸다」 (2026.10.5)
- 서울신문 「소득·대출 한도까지 털렸는데… 사기범에 속아 송금하면 보상 먹통」 (2026.10.5)
- 헤럴드경제 「‘AI 해킹’ 의심 공격에 5대 은행 노출…금융위 은행·카드사에 점검지시」 (2026.10.3)
- 금융위원회 보도참고 「최근 발생하는 금융권 침해위협에 면밀히 대응해 나가겠습니다」 (2026.10.2)
- 금융위원회 카드뉴스 「개인정보노출자 사고예방시스템」
- 한국정보통신진흥협회 엠세이퍼(명의도용방지서비스)
- 소재: 디시인사이드 실시간베스트 「동일 해커, 중국 AI로 최소 6개 은행 공격」 글 · 사진은 위키미디어 자료사진과 직접 만든 표·그림이에요. 해당 금융사 현장 사진은 아니에요.
사진 출처
- Shinhan Bank 20190608 001.jpg — Mobius6 / CC BY-SA 4.0
- Hana Bank Skorea 2010.jpg — Bill Marmie / CC BY 2.0
- Government Complex Seoul Main Building.jpg — Seoul Institute / CC BY 4.0
- ATM Hyosung Seoul.jpg — Lofor / CC BY-SA 4.0
- CERN data centre.jpg — Unnerving duck / CC BY-SA 4.0